IPSec进入服务化时代:配置简化、运维智能化的全新方式
将 IPSec 配置做成 SaaS 服务,已不再只是技术尝试,而正在成为网络安全管理的主流方向。传统 IPSec 部署往往需要逐项设置参数和证书,一旦出现配置差异,便可能导致隧道无法建立。而 SaaS 化模式则通过云端平台进行统一编排,以服务的方式提供安全连接能力。
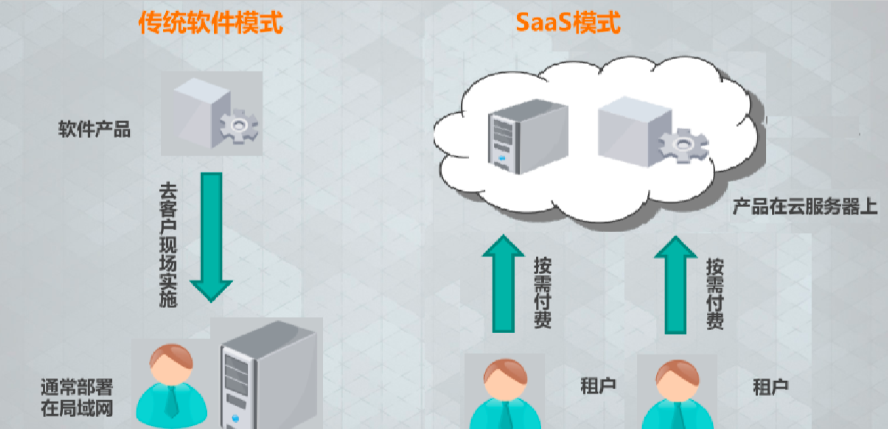
在技术架构上,IPSec SaaS 采用集中管理模式。企业只需在云端制定安全策略,系统便会自动生成对应配置并分发到各节点,使站点接入与远程用户接入都能通过统一界面实现。云平台持续监测隧道状态,能自动进行故障切换和性能调整,使 IPSec 的运维能力大幅增强。
SaaS 化带来的优势十分明显。成本方面,企业不再需要采购昂贵的专用硬件,转而使用灵活的订阅模式;部署效率方面,新节点上线可以从数天缩短到数小时;安全方面,服务商负责更新协议与防护能力,企业无需时刻追踪复杂威胁;管理方面,管理员通过单一控制台即可管理全球站点策略,避免多点配置带来的混乱。
这一模式适用于多分支机构互联、远程员工的加密接入、多云与本地环境之间的跨域数据传输等场景。对于缺乏安全运维能力的中小企业而言,IPSec SaaS 化几乎重塑了其获得高等级安全的路径。
同时,企业也需关注数据跨境合规性与服务商绑定等潜在挑战。选择遵循标准协议、支持多云兼容的服务商,有助于保持架构灵活性和可迁移性。
随着 SaaS 化渗透网络安全各环节,IPSec 的服务化交付让企业能够摆脱配置与维护的细节负担,将更多精力投入业务创新与全球化扩张。